


Според информацията, предадена от Дир БГ, засегнатата среда е изолирана, прекъснати са каналите за връзка с инфраструктурата на атакуващите, а проверките засега не са установили компрометиране на лични данни на граждани.
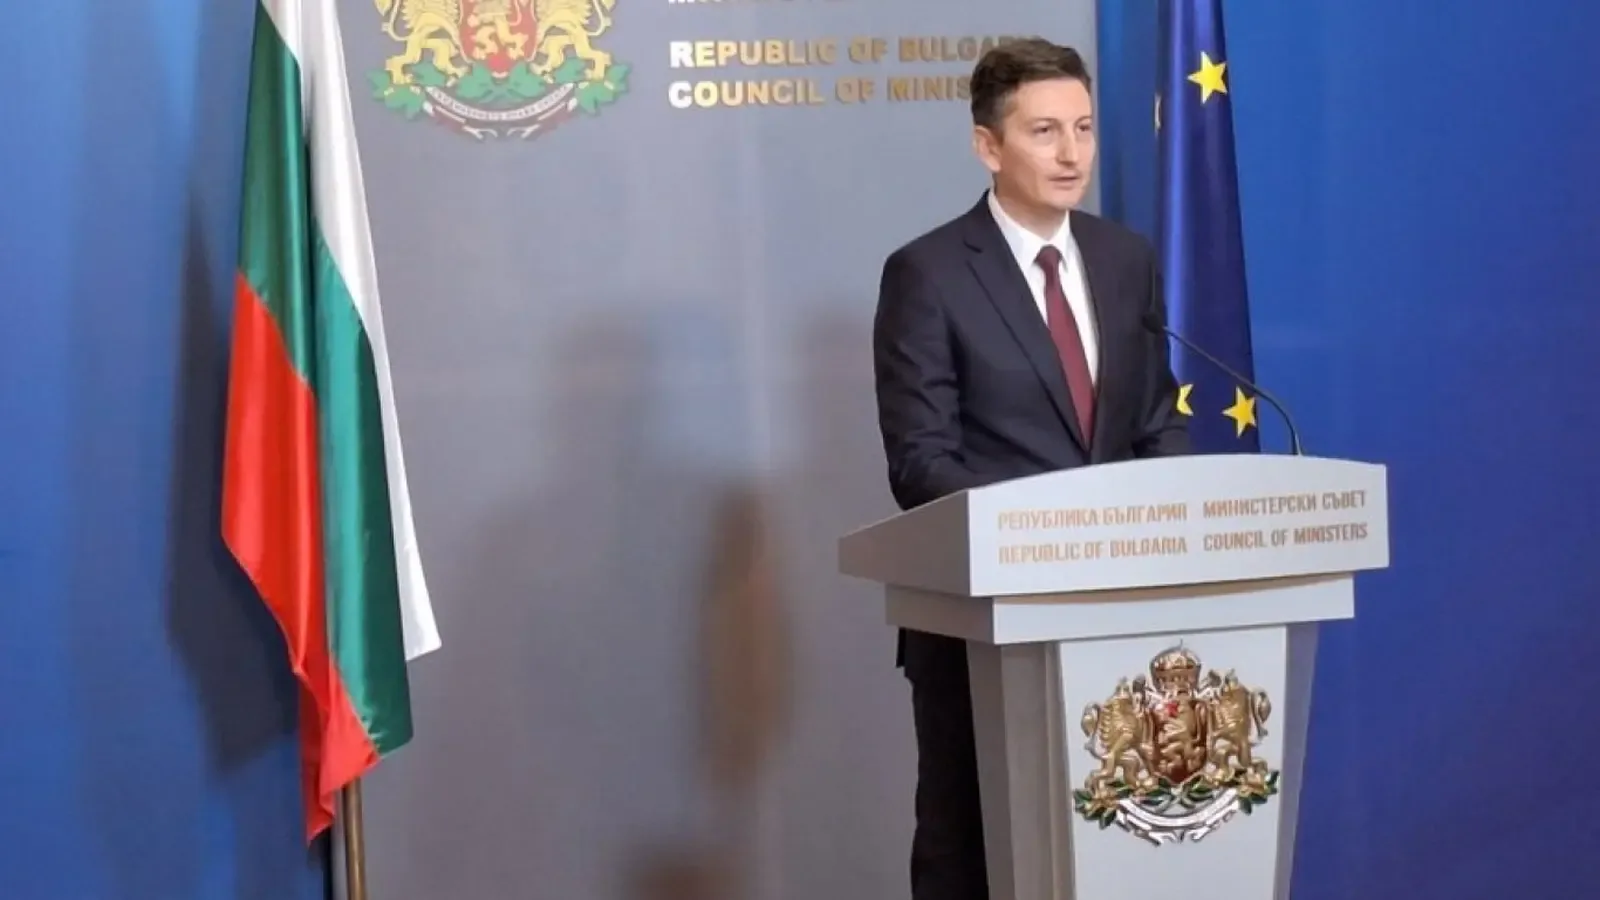
Василев определи случая като най-продължителната известна кибершпионска операция срещу българската администрация. По думите му хакерите са имали достъп до доклади на Министерския съвет и на отделните министерства.
Министърът съобщи, че е сезирал прокуратурата. Той посочи, че става дума за “множество международни хакерски групи”, действащи от различни точки по света, и уточни, че няма данни за един-единствен регион, от който са извършвани атаките.
Неоторизираният достъп до инфраструктурата, чрез която институциите обменят информация, е продължил от 2021 г. Атакуващите са се придвижвали между компоненти на системата и са събирали чувствителни сведения за работата на държавата; изнесени са най-малко 130 гигабайта документи.
Според Василев активността е останала незабелязана години наред, тъй като използваните дотогава средства за защита не са работили като единна интегрирана система. Инцидентът е открит с помощта на новата национална система за киберсигурност, която дава обща картина на случващото се в държавните мрежи.
Междуведомствената работна група изпълнява план, приет от Съвета по киберсигурността. В нея участват министерствата на иновациите и дигиталната трансформация, вътрешните работи и отбраната, ДАНС, Служба “Военно разузнаване”, Държавна агенция “Разузнаване” и Изпълнителна агенция “Инфраструктура на електронното управление”, с подкрепата на “Информационно обслужване” АД и международни партньори.
Работата е преминала през три фази: установяване на мащаба на компрометирането, изолиране на засегнатата среда и засилване на контрола върху критичните системи, след което са прекратени всички установени към момента неоторизирани достъпи.
В момента се отстраняват слабости в защитата и се въвежда по-строг контрол на достъпа. Инфраструктурата ще бъде наблюдавана засилено в продължение на 90 дни, за да бъдат засечени навреме евентуални опити за повторно проникване.